איך זה עובד
מהלפטופ לצוות בפקודה אחת
TeamOnly מארחת כלים פנימיים שנבנו עם AI, מאחורי ההתחברות של החברה, ודואגת בשבילכם לאבטחה. הנה כל הדרך, מההתחלה עד הסוף. זה לוקח בערך כמו לקרוא את זה.
npx teamonly initAdded the TeamOnly skill and SDK npx teamonly deployLive at https://expenses.acme.teamonly.appOnly @acme.com accounts can sign inמוסיפים את TeamOnly לפרויקט
פותחים טרמינל בתיקיית הפרויקט ומריצים
npx teamonly init.הפקודה מוסיפה סט קצר של הוראות שמלמדות את ה-AI את מבנה האפליקציה הנכון, כדי שלא ישתמש בכלים שאנחנו לא תומכים בהם, כמו שירות מסד נתונים נפרד או ספריית התחברות. היא גם מוסיפה ספרייה קטנה שהאפליקציה משתמשת בה כדי לדעת מי מחובר ולשמור נתונים.
npx teamonly initAdded .claude/skills/teamonly (for Claude Code)Added .cursor/rules/teamonly.mdc (for Cursor)Added the TeamOnly SDKNothing else in your project changed.מבקשים מ-Claude Code או מ-Cursor את הכלי שרוצים
מתארים אותו כמו שהייתם מתארים לעמית.
תבנה כלי לאישור הוצאות. אנשים מעלים קבלה עם סכום וסיבה. המנהל שלהם מאשר או דוחה. הכספים יכולים לראות את כל מה שאושר החודש ולהוריד את זה כגיליון.
מנסים על הלפטופ, מבקשים שינויים, וממשיכים עד שזה עושה מה שצריך.
בכלי קוד מבוסס AI, מישהו מקליד: תבנה לי כלי לאישור הוצאות בשביל הצוות שלי. המסך של האפליקציה מתחיל להיבנות: רשימת הוצאות, ולכל אחת כפתור אישור. אחר כך פקודה אחת, npx teamonly deploy, והכלי באוויר בכתובת expenses.acme.teamonly.app.
בקשה במילים פשוטות הופכת לאפליקציה על הלפטופ שלכם. פורסים
מריצים
npx teamonly deploy. בפעם הראשונה הפקודה מבקשת להתחבר ל-TeamOnly.האפליקציה נארזת ועולה לאוויר. בפריסה הראשונה היא גם מקבלת מסד נתונים משלה ומקום לקבצים. אם האפליקציה צריכה מפתח API או סיסמה, מוסיפים אותם עם
npx teamonly secrets set, אף פעם לא בקוד.npx teamonly secrets set QUICKBOOKS_KEYSaved. Your app reads it as a secret, not from code.npx teamonly deployPacking your app...Setting up database and file storage...Live at https://expenses.acme.teamonly.appשולחים את הקישור
מדביקים אותו איפה שהצוות מדבר: Slack, Teams, מייל, פתק על המסך.
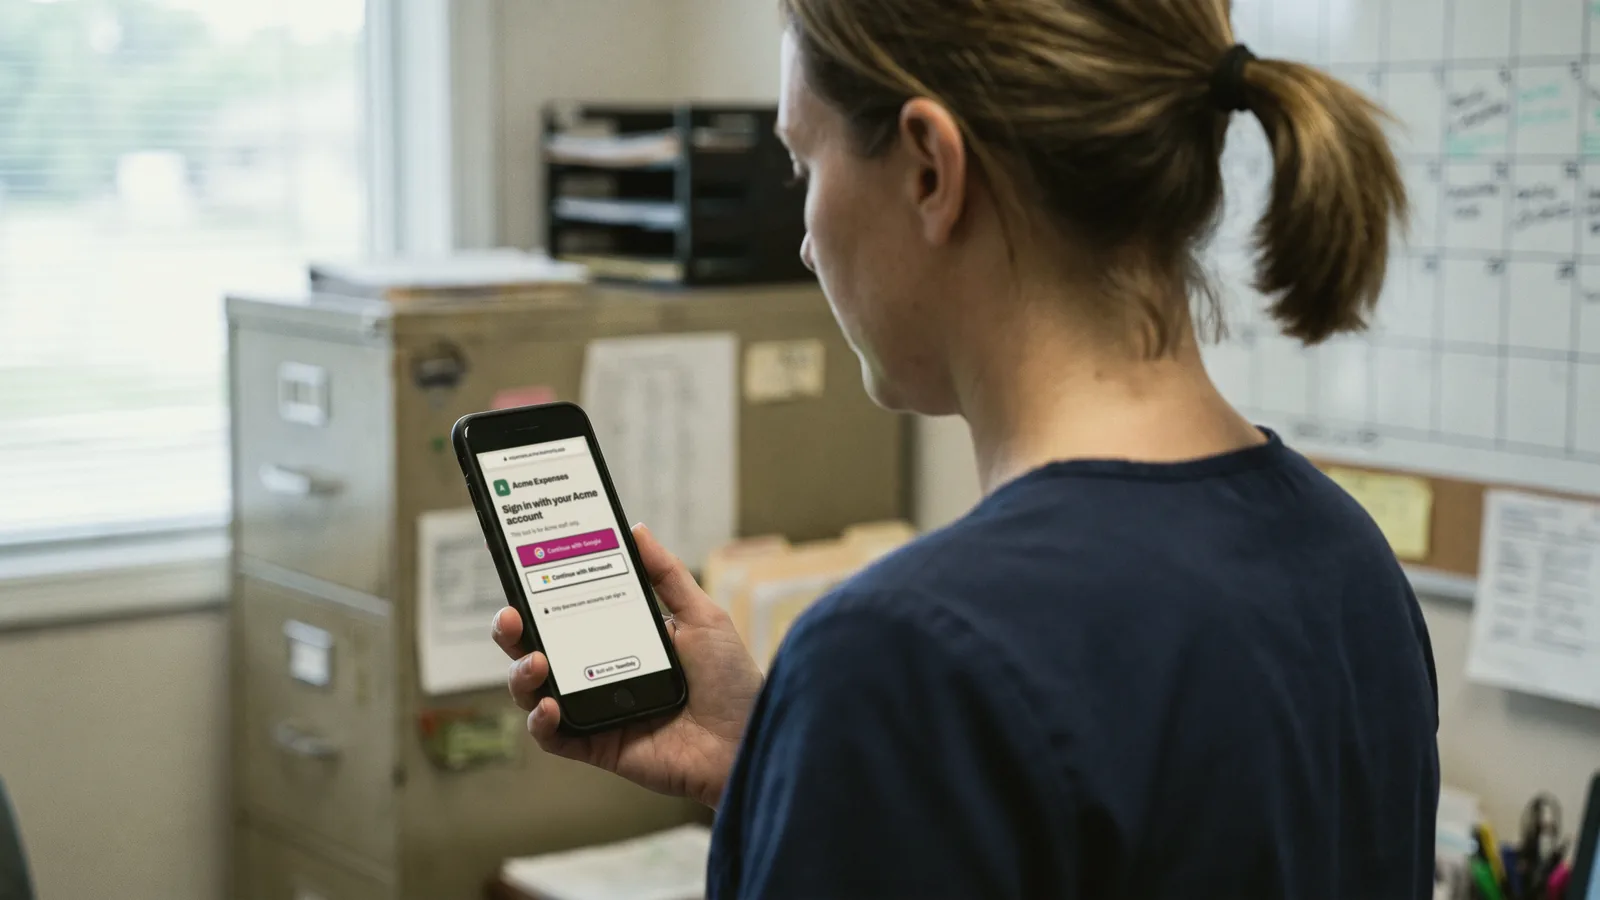
הקישור עובד לכל מי שיש לו מייל של החברה, ולאף אחד אחר. אם הוא מועבר אל מחוץ לחברה, מי שבצד השני רואה מסך התחברות שאי אפשר לעבור.
expenses.acme.teamonly.app
העמית מתחבר עם חשבון העבודה
לוחצים על "התחברות עם Google" או "התחברות עם Microsoft" ומשתמשים בחשבון העבודה שכבר יש. או מקלידים את מייל העבודה ואנחנו שולחים קוד.
הקוד במייל עובד עם כל מייל של חברה, כך שלא משנה מי מנהל את שלכם. בלי סיסמה חדשה, בלי הזמנה לעוד כלי. האפליקציה מקבלת את השם והמייל של מי שנכנס, כך שהיא יכולה להציג "אושר על ידי Sam" בלי שתכתבו שורת קוד התחברות.
משנים ופורסים שוב
מישהו מבקש עמודה חדשה. מבקשים מה-AI, מריצים deploy, וזהו.
הכתובת נשארת אותה כתובת והנתונים נשארים איפה שהיו. אם משהו נשבר, מבקשים מה-AI לתקן ופורסים שוב.
תוסיף עמודת מרכז עלות לרשימת ההוצאותnpx teamonly deployUpdated https://expenses.acme.teamonly.appSame link, same data.

מה קורה מאחורי הדלת
לא צריך לדעת שום דבר מזה, ולא בונים שום דבר מזה. אנחנו דואגים לאבטחה של כל אפליקציה. זה כאן כי "זה בטוח?" היא שאלה הוגנת.
ההתחברות נבדקת לפני שהאפליקציה רצה
כל כניסה עוברת קודם דרך ההתחברות שלנו. הקוד של האפליקציה רץ רק בשביל מי שכבר עבר, כך שבאג באפליקציה לא יכול להכניס אדם זר.
לכל אפליקציה מסד נתונים משלה
כלי ההוצאות וכלי המלאי לא חולקים נתונים, קבצים או סודות. אפליקציה אחת לא יכולה לקרוא את הנתונים של אחרת.
אתם בוחרים מי יכול לפתוח כל אפליקציה
כל החברה, או רשימת שמות. חשבונות פרטיים וחברות אחרות לא נכנסים אף פעם.
שום דבר לא ציבורי
אפליקציות אף פעם לא מופיעות ברשימות ולא נסרקות על ידי מנועי חיפוש. אין אפשרות ציבורית שאפשר להפעיל בטעות.
הגרסה הטכנית, למי שישאל: איך האפליקציות נשמרות פרטיות ומופרדות.
מה init מוסיפה לפרויקט?
שני דברים. קובץ הוראות קצר שכלי ה-AI קורא (skill ל-Claude Code, rules ל-Cursor) ומסביר איזה סוג אפליקציה TeamOnly מריצה, וספרייה קטנה שהאפליקציה משתמשת בה כדי לדעת מי מחובר ולגשת למסד הנתונים, לקבצים ולסודות. שום דבר אחר בפרויקט לא משתנה.
איזה סוג אפליקציה אפשר לפרוס?
אפליקציית ווב עם ממשק React ו-API קטן מאחוריו, הכול ב-JavaScript או ב-TypeScript. את זה ההוראות מלמדות את ה-AI לכתוב, וזה מכסה טפסים, רשימות, דשבורדים, אישורים, העלאות קבצים, מיילים לעמיתים ודוחות מתוזמנים. Python, PHP וסביבות אחרות לא נתמכות.
אפשר לעדכן את האפליקציה אחרי שהיא באוויר?
כן. מבקשים מה-AI את השינוי ומריצים שוב npx teamonly deploy. הקישור נשאר אותו קישור והנתונים נשארים במקום.
איפה הלוגים שלי?
מריצים npx teamonly logs. הפקודה מציגה את הבקשות של האפליקציה, את הפלט של console.log ואת השגיאות בזמן אמת, ברגע שהם קורים. גם כלי ה-AI יכול להריץ אותה, כדי למצוא את הבעיה ולתקן אותה.
לאן עכשיו
- לשתף אפליקציה שנבנתה עם AI עם הצוותכל הדרכים לעשות את זה, בהשוואה, ומבחן של חמש נקודות ל"פרטי".
- התחברות רק לאנשי החברהמה עמיתים ואנשים מבחוץ רואים כשהם פותחים את הקישור.
- תבניות להתחלהאישור הוצאות, מלאי, טופסי בקשות ועוד.
- התיעודכל פקודה, והספרייה הקטנה שהאפליקציה משתמשת בה.
- פרטי אבטחהבשבילכם, או בשביל איש ה-IT שישאל.
גישה מוקדמת
הכלי הראשון שלכם באוויר עוד השבוע.
TeamOnly בגישה מוקדמת, וכל המסלולים פתוחים עכשיו. אפשר לנסות 14 ימים בחינם בלי כרטיס אשראי, או להירשם. בכל מקרה, החברה שלכם מוכנה מיד, ושלוש פקודות מעלות את האפליקציה הראשונה לאוויר.
בלי כרטיס אשראי לתקופת הניסיון. אחר כך החל מ-$19 לחודש, ביטול בכל עת.
עוד לא מוכנים? עדכונים במייל
שאלות שולחים אל hello@teamonly.dev, ובן אדם עונה.